
Em um mundo caracterizado pela volatilidade, incerteza, complexidade e ambiguidade (VUCA), assim como pela fragilidade, ansiedade, não linearidade e incompreensibilidade (BANI), as organizações enfrentam riscos cada vez mais desafiadores e difíceis de antecipar. Esses riscos, denominados emergentes, não seguem padrões históricos claros e podem se manifestar de forma abrupta, afetando sistemicamente pessoas, ativos, operações e reputação.
Diante desse cenário, a ISO 31050, publicada em 2023, surge como uma resposta concreta à necessidade de diretrizes específicas para identificar, avaliar e gerenciar riscos emergentes. Mais do que uma extensão da ISO 31000, essa norma introduz uma abordagem adaptativa, prospectiva e resiliente que permite às organizações antecipar mudanças e transformar a incerteza em oportunidades estratégicas.
Paralelamente, o modelo Enterprise Security Risk Management (ESRM), desenvolvido pela ASIS International, consolidou uma estrutura sólida para integrar a segurança em todos os níveis da organização, alinhando a proteção dos ativos aos objetivos estratégicos do negócio. A convergência entre ESRM, ISO 31000 e ISO 31050 representa hoje uma oportunidade única para fortalecer a gestão de riscos no setor de segurança, promovendo uma abordagem holística, integrada e proativa.
Este artigo analisa como a ISO 31050 contribui para a gestão de riscos emergentes e como pode ser integrada de forma eficaz aos princípios do ESRM e da ISO 31000, reforçando a resiliência e a sustentabilidade corporativa em um ambiente em constante transformação.
2. O que são riscos emergentes?
A ISO 31050 define os riscos emergentes como fenômenos que não podem ser completamente compreendidos nem previstos devido à sua complexidade, rapidez de surgimento e ausência de padrões históricos consolidados. Diferentemente dos riscos tradicionais, que costumam ser mensurados com base em dados passados, os riscos emergentes caracterizam-se por serem disruptivos e, muitas vezes, inesperados.
Esses riscos surgem de mudanças dinâmicas em múltiplas dimensões do ambiente:
- Tecnológicos: avanços em inteligência artificial, cibersegurança e automação avançada.
- Ambientais: efeitos das mudanças climáticas e fenômenos meteorológicos extremos.
- Sociais: mudanças nas expectativas da sociedade e pressão por critérios ESG.
- Regulatórios e políticos: novas leis, mudanças normativas e instabilidade política.
- Econômicos: crises financeiras, flutuações de mercado e disrupções nas cadeias de suprimentos.
As principais características dos riscos emergentes são:
- Incerteza elevada: não existem dados suficientes para prevê-los com precisão.
- Velocidade de evolução: mudam rapidamente e podem tornar obsoletas as estratégias tradicionais.
- Impacto sistêmico: afetam não apenas uma unidade de negócio, mas toda a cadeia de valor e até mesmo setores inteiros.
- Falta de dados históricos: dificulta a aplicação de modelos quantitativos convencionais.
No âmbito da segurança corporativa, alguns exemplos de destaque incluem:
- Cibersegurança e ameaças digitais: ransomware, roubo de dados e violações de privacidade.
- Impacto climático nas operações: inundações, secas e tempestades que interrompem atividades críticas.
- Novas regulamentações e conformidade: exigências de proteção de dados e critérios ESG que demandam adaptações rápidas.
Antecipar e gerenciar esse tipo de risco não é apenas uma necessidade de proteção, mas também uma vantagem estratégica: as organizações que conseguem identificar sinais precoces e reagir rapidamente reforçam sua resiliência, geram confiança entre seus stakeholders e transformam a incerteza em inovação e crescimento sustentável.
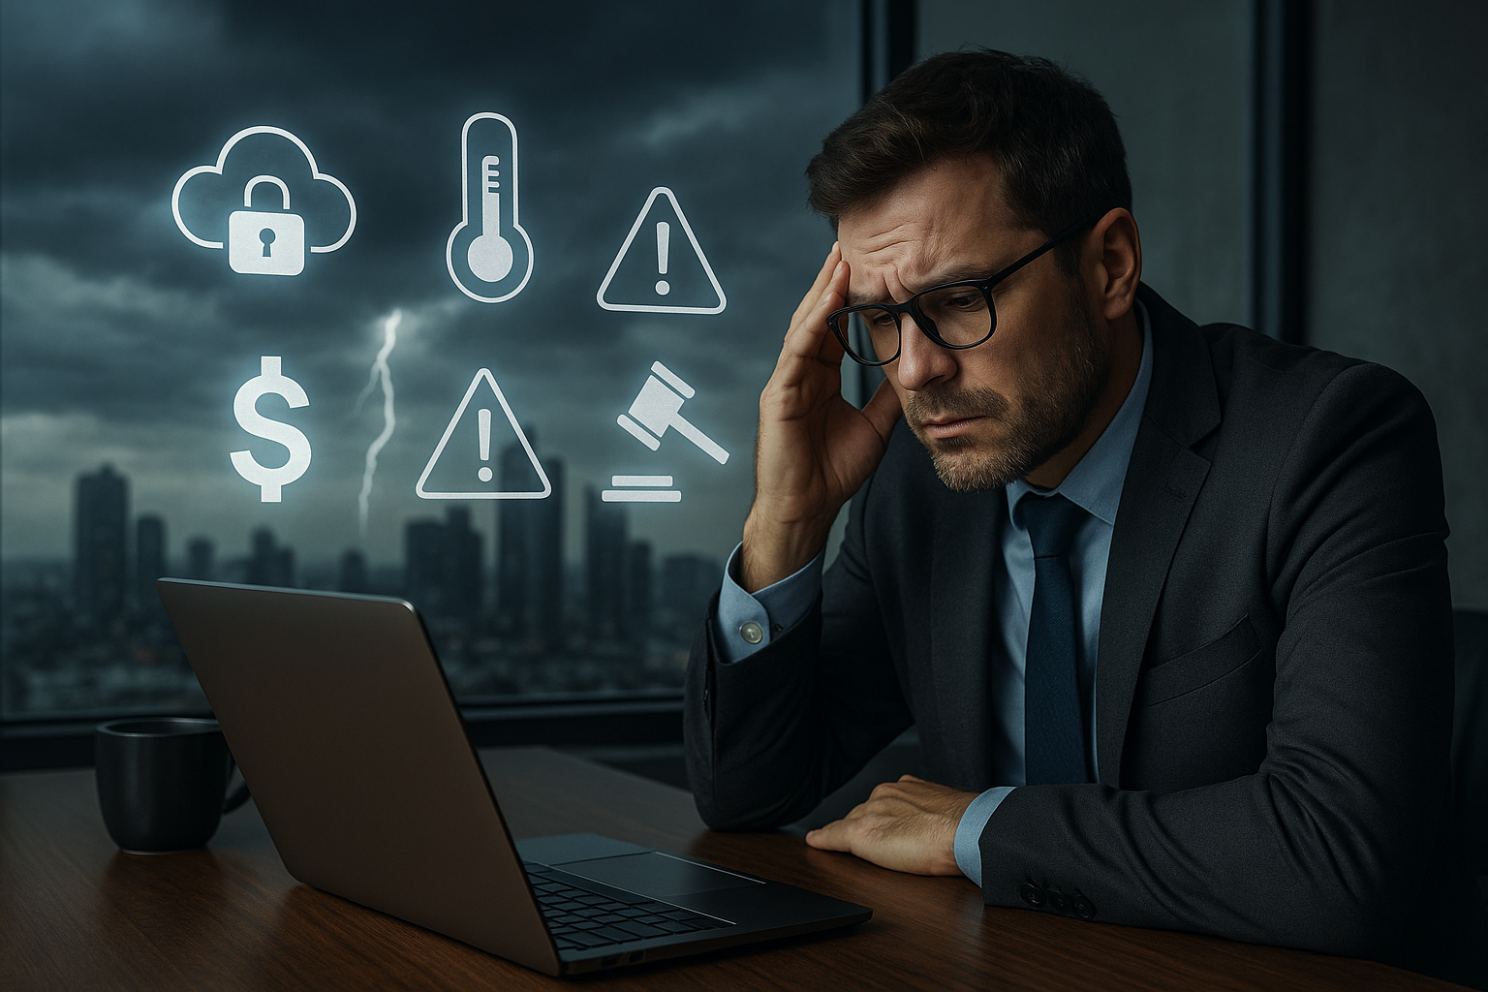
Figura 1 - Riscos emergentes: complexidade, incerteza, rapidez e impacto sistêmico.
3. A contribuição da ISO 31050
A ISO 31050:2023 apresenta-se como uma extensão estratégica da ISO 31000, desenvolvida especificamente para enfrentar riscos emergentes em um mundo caracterizado pela incerteza e pela complexidade. Enquanto a ISO 31000 oferece uma estrutura geral aplicável a todos os tipos de riscos, a ISO 31050 acrescenta uma abordagem prospectiva e adaptativa voltada a cenários nos quais os dados históricos são insuficientes.
Diferenças e complementaridade com a ISO 31000
- ISO 31000: estabelece um processo estruturado, cíclico e transversal para identificar, avaliar e tratar riscos de forma sistemática.
- ISO 31050: concentra-se nos riscos emergentes, promovendo técnicas como identificação de sinais fracos, análise de tendências e exploração de cenários futuros.
Embora tenham abordagens distintas, ambas as normas compartilham a mesma filosofia: a gestão de riscos deve criar e proteger valor, estar alinhada à estratégia organizacional e contar com o comprometimento da alta direção.
Princípios-chave da ISO 31050:
- Inteligência de riscos: coleta e análise contínuas de informações para antecipar ameaças e oportunidades.
- Resiliência organizacional: fortalecer a capacidade de resistir e adaptar-se a crises e mudanças abruptas.
- Cultura adaptativa: promover aprendizagem, colaboração e flexibilidade como parte da gestão de riscos.
- Visão holística: considerar as interdependências entre riscos tecnológicos, sociais, ambientais, políticos e econômicos.
Valor agregado: a ISO 31050 não substitui a ISO 31000; ela a complementa, oferecendo metodologias práticas para a preparação diante do inesperado. Ao integrar ambas as normas, as organizações conseguem antecipar mudanças disruptivas, reduzir vulnerabilidades e transformar a incerteza em oportunidades competitivas.
4. Conexão com o ESRM (ASIS)
O modelo Enterprise Security Risk Management (ESRM), desenvolvido pela ASIS International, transformou a forma como as organizações compreendem a segurança. Sua premissa é clara: a segurança não deve ser gerenciada de maneira isolada, mas como um processo estratégico alinhado aos objetivos do negócio.
ESRM - segurança integrada ao negócio: o ESRM busca identificar, avaliar e gerenciar os riscos de segurança que afetam os ativos mais críticos da organização (pessoas, informações, instalações e reputação). Sua principal contribuição é integrar a segurança à estratégia corporativa, garantindo que a proteção dos ativos contribua diretamente para a continuidade e o sucesso do negócio.
Comparação ESRM – ISO 31000 – ISO 31050
- ISO 31000: estabelece a estrutura geral de gestão de riscos, aplicável a qualquer tipo de incerteza, com uma abordagem estruturada e cíclica.
- ESRM (ASIS): aplica grande parte dos princípios da ISO 31000 especificamente ao âmbito da segurança, priorizando a proteção dos ativos críticos.
- ISO 31050: amplia a perspectiva, concentrando-se em riscos emergentes e de alta incerteza e oferecendo técnicas prospectivas e adaptativas que complementam tanto a ISO 31000 quanto o ESRM.
Integração das três abordagens: a semelhança metodológica entre ESRM e ISO 31000 facilita a integração natural da ISO 31050 ao ESRM, fortalecendo a capacidade de antecipação diante de riscos emergentes. Enquanto o ESRM protege os ativos contra ameaças atuais, a ISO 31050 permite antecipar ameaças futuras e transformar a incerteza em oportunidade.
Essa abordagem combinada gera uma estrutura robusta que:
- Protege os ativos críticos contra ameaças conhecidas (ESRM).
- Estrutura um processo sistemático, integral e integrado de gestão de riscos corporativos (ISO 31000).
- Antecipa riscos emergentes e fortalece a resiliência (ISO 31050).
Em conjunto, oferecem uma visão holística que transforma a gestão de riscos de segurança em uma verdadeira alavanca estratégica para a organização.
5. Da incerteza à oportunidade
Uma das contribuições mais relevantes da ISO 31050 é sua capacidade de mudar a percepção dos riscos emergentes: de ameaças incertas e potencialmente devastadoras para catalisadores de inovação e diferenciação estratégica. Em vez de se limitar a reagir diante de crises, as organizações que adotam essa abordagem podem antecipar mudanças e aproveitá-las para fortalecer sua posição no mercado.
A norma propõe técnicas prospectivas, como a exploração de cenários e a detecção de sinais fracos, que permitem identificar tendências disruptivas antes que se materializem. Dessa forma, os riscos emergentes deixam de ser apenas fatores de vulnerabilidade e tornam-se oportunidades para aprimorar processos internos, desenvolver novas soluções e reforçar a confiança de clientes, investidores e parceiros.
Há casos concretos que ilustram essa transformação. Algumas empresas de segurança que enfrentaram o crescimento acelerado das ameaças cibernéticas decidiram aplicar os princípios da ISO 31050. Em vez de se limitarem ao reforço das defesas, ampliaram sua oferta com serviços especializados em cibersegurança, criando uma nova linha de negócios com retornos significativamente superiores aos da segurança física tradicional. De forma semelhante, empresas de logística que incorporaram cenários de risco climático ao seu planejamento conseguiram adaptar-se melhor a eventos extremos, evitando interrupções críticas e posicionando-se como líderes em cadeias de suprimentos sustentáveis.
Esses exemplos refletem um ponto essencial: a gestão proativa de riscos emergentes não apenas protege a organização, mas também a impulsiona em direção à inovação e ao crescimento sustentável. Em um mundo marcado pela incerteza, a ISO 31050 demonstra que é possível transformar o inesperado em vantagem competitiva, convertendo a resiliência em um verdadeiro diferencial estratégico.
Figura 2 – Da incerteza à oportunidade
6. Integração com a estratégia corporativa
A gestão de riscos emergentes só alcança seu potencial máximo quando se integra diretamente à estratégia corporativa. De nada adianta antecipar ameaças ou identificar sinais fracos se os resultados dessa análise não influenciarem a tomada de decisões estratégicas da organização. A ISO 31050 reforça precisamente essa ideia: os riscos emergentes não devem ser tratados como um exercício isolado de segurança ou conformidade, mas como um insumo fundamental para orientar os rumos do negócio.
Quando os riscos estão alinhados aos objetivos estratégicos, a organização é capaz de priorizar recursos nas áreas mais críticas e desenvolver respostas que, ao mesmo tempo que reduzem vulnerabilidades, fortalecem as metas de crescimento, inovação e sustentabilidade. Em outras palavras, a gestão de riscos deixa de ser um “custo de proteção” e se torna uma verdadeira facilitadora do sucesso empresarial.
Exemplos desse alinhamento já podem ser observados em diferentes setores. Uma empresa do setor de energia que aplicou os princípios da ISO 31050 conseguiu antecipar os efeitos das mudanças climáticas sobre sua infraestrutura e redirecionar investimentos para tecnologias mais limpas. Isso não apenas reduziu riscos operacionais, como também abriu novas oportunidades de mercado, posicionando-a como líder na transição para energias renováveis. No setor financeiro, outra organização integrou a análise de riscos emergentes à sua estratégia de inovação digital, conseguindo fortalecer sua cibersegurança e, ao mesmo tempo, lançar novos serviços confiáveis que ampliaram sua base de clientes.
Esses casos mostram que a integração da gestão de riscos emergentes à estratégia corporativa não é um exercício teórico, mas uma prática com impacto tangível. A ISO 31050 fornece a estrutura para que a segurança e a resiliência se tornem pilares do desenvolvimento organizacional, assegurando que as decisões tomadas hoje não apenas mitiguem ameaças imediatas, mas também criem valor sustentável no longo prazo.
7. Desafios na implementação
Embora a ISO 31050 ofereça uma estrutura sólida para antecipar e gerenciar riscos emergentes, sua implementação no setor de segurança não está isenta de dificuldades. O primeiro grande desafio é cultural. Muitas organizações ainda operam sob uma lógica reativa, na qual o risco só recebe atenção depois que o problema se materializa. Adotar uma postura proativa implica uma mudança profunda de mentalidade, tanto na alta direção quanto nas equipes operacionais, e nem sempre é simples abandonar práticas tradicionais em favor de uma abordagem baseada em antecipação e inovação.
Outro desafio importante é a integração transversal. A norma propõe uma abordagem holística que exige coordenação entre diferentes áreas: segurança física, cibersegurança, conformidade, operações, recursos humanos e outras. Entretanto, em estruturas organizacionais rígidas ou compartimentalizadas, a colaboração entre departamentos pode ser limitada, dificultando a criação de um sistema verdadeiramente integrado. Superar esse obstáculo exige liderança, comunicação constante e a construção de uma cultura na qual a gestão de riscos seja assumida como responsabilidade compartilhada.
Também existem limitações relacionadas aos dados disponíveis. Os riscos emergentes, por definição, não dispõem de séries históricas que permitam modelá-los com precisão. Isso exige o uso de técnicas qualitativas, como análise de cenários ou consultas a especialistas, além de novas tecnologias, como inteligência artificial e análise preditiva. A dificuldade surge quando a organização não dispõe dos recursos, das competências ou da disposição cultural necessários para incorporar essas metodologias de forma sistemática.
Por fim, não se pode ignorar o viés de percepção. Em muitos casos, os riscos emergentes são subestimados porque ainda não ocorreram ou parecem distantes, enquanto aqueles que já se materializaram no passado são superestimados. Esse viés pode atrasar a preparação para ameaças críticas e deixar a organização vulnerável diante do inesperado. Combatê-lo exige estimular o pensamento crítico, a capacitação contínua e a tomada de decisões baseada em evidências, mais do que em intuições ou experiências anteriores.
Em síntese, os desafios da implementação da ISO 31050 não se limitam aos aspectos técnicos, mas abrangem dimensões culturais, operacionais e cognitivas. Superá-los exige comprometimento efetivo da liderança, investimentos em capacitação e tecnologia e a consolidação de uma cultura organizacional que valorize a antecipação como vantagem estratégica.
8. Conclusões e recomendações
A gestão de riscos emergentes tornou-se um fator decisivo para a sustentabilidade e a resiliência das organizações. Em um mundo no qual a incerteza e a disrupção são constantes, limitar-se a reagir diante de crises é insuficiente e pode ser perigoso. A ISO 31050 oferece uma resposta concreta a esse desafio, fornecendo uma estrutura metodológica que complementa a ISO 31000 e se integra naturalmente ao modelo ESRM da ASIS, gerando uma visão holística e alinhada aos objetivos estratégicos do negócio.
Adotar essa abordagem não apenas fortalece a proteção dos ativos críticos, mas também transforma a gestão de riscos em um motor de inovação e vantagem competitiva. Antecipar tendências, detectar sinais fracos e preparar cenários permite transformar a incerteza em oportunidade, assegurando a continuidade operacional e reforçando a confiança dos stakeholders.
Para avançar na aplicação prática da ISO 31050 no setor de segurança, recomendam-se alguns passos-chave: assegurar o comprometimento da liderança como ponto de partida; investir na capacitação das equipes, com foco em análise prospectiva e tecnologias de apoio; integrar a gestão de riscos emergentes aos processos estratégicos e operacionais existentes; e manter um ciclo contínuo de inteligência de riscos, no qual as informações sejam coletadas, analisadas e disseminadas de forma constante.
Em conclusão, a ISO 31050 representa muito mais do que uma nova norma: é um convite para repensar a forma como compreendemos o risco em um ambiente global incerto. As organizações que adotarem uma abordagem proativa, integradora e resiliente estarão não apenas mais bem preparadas para enfrentar crises, mas também em condições de liderar a transformação rumo a um futuro mais seguro, sustentável e inovador.