

En un mundo caracterizado por la volatilidad, la incertidumbre, la complejidad y la ambigüedad (VUCA), así como por la fragilidad, la ansiedad, la no linealidad y la incomprensibilidad (BANI), las organizaciones enfrentan riesgos cada vez más desafiantes y difíciles de anticipar. Estos riesgos, denominados emergentes, no siguen patrones históricos claros y pueden desencadenarse de manera abrupta, afectando de forma sistémica a personas, activos, operaciones y reputación.
Frente a este escenario, la ISO 31050, publicada en 2023, surge como una respuesta concreta a la necesidad de contar con directrices específicas para identificar, evaluar y gestionar riesgos emergentes. Más que una extensión de la ISO 31000, esta norma introduce un enfoque adaptativo, prospectivo y resiliente que permite a las organizaciones anticiparse a los cambios y transformar la incertidumbre en oportunidades estratégicas.
En paralelo, el modelo Enterprise Security Risk Management (ESRM), desarrollado por ASIS International, ha consolidado un marco sólido para integrar la seguridad en todos los niveles de la organización, alineando la protección de los activos con los objetivos estratégicos del negocio. La convergencia entre ESRM, ISO 31000 e ISO 31050 representa hoy una oportunidad única para fortalecer la gestión de riesgos en el sector de la seguridad, promoviendo un enfoque holístico, integrado y proactivo.
Este artículo analiza cómo la ISO 31050 contribuye a la gestión de riesgos emergentes y cómo puede ser integrada de manera efectiva con los principios del ESRM y la ISO 31000, reforzando la resiliencia y la sostenibilidad corporativa en un entorno en constante transformación.
2. ¿Qué son los riesgos emergentes?
La ISO 31050 define los riesgos emergentes como aquellos fenómenos que no pueden comprenderse ni preverse completamente debido a su complejidad, rapidez de aparición y ausencia de patrones históricos consolidados. A diferencia de los riesgos tradicionales, que suelen medirse con base en datos pasados, los riesgos emergentes se caracterizan por ser disruptivos y, a menudo, inesperados.
Estos riesgos surgen de cambios dinámicos en múltiples dimensiones del entorno:
- Tecnológicos: avances en inteligencia artificial, ciberseguridad, automatización avanzada.
- Ambientales: efectos del cambio climático, fenómenos meteorológicos extremos.
- Sociales: cambios en expectativas de la sociedad, presión por criterios ESG.
- Regulatorios y políticos: nuevas leyes, cambios normativos, inestabilidad política.
- Económicos: crisis financieras, fluctuaciones de mercado, disrupciones en cadenas de suministro.
Las principales características de los riesgos emergentes son:
- Incertidumbre elevada: no existen datos suficientes para predecirlos con precisión.
- Velocidad de evolución: cambian rápidamente y pueden volver obsoletas las estrategias tradicionales.
- Impacto sistémico: afectan no solo a una unidad de negocio, sino a toda la cadena de valor e incluso a sectores completos.
- Falta de datos históricos: dificultan la aplicación de modelos cuantitativos convencionales.
En el ámbito de la seguridad corporativa, algunos ejemplos destacados incluyen:
- Ciberseguridad y amenazas digitales: ransomware, robo de datos y violaciones de privacidad.
- Impacto climático en operaciones: inundaciones, sequías y tormentas que interrumpen actividades críticas.
- Nuevas regulaciones y cumplimiento: exigencias en protección de datos y criterios ESG que obligan a adaptaciones rápidas.
Anticipar y gestionar este tipo de riesgos no es solo una necesidad de protección, sino también una ventaja estratégica: las organizaciones que logran identificar señales tempranas y reaccionar con rapidez refuerzan su resiliencia, generan confianza en sus stakeholders y transforman la incertidumbre en innovación y crecimiento sostenible.
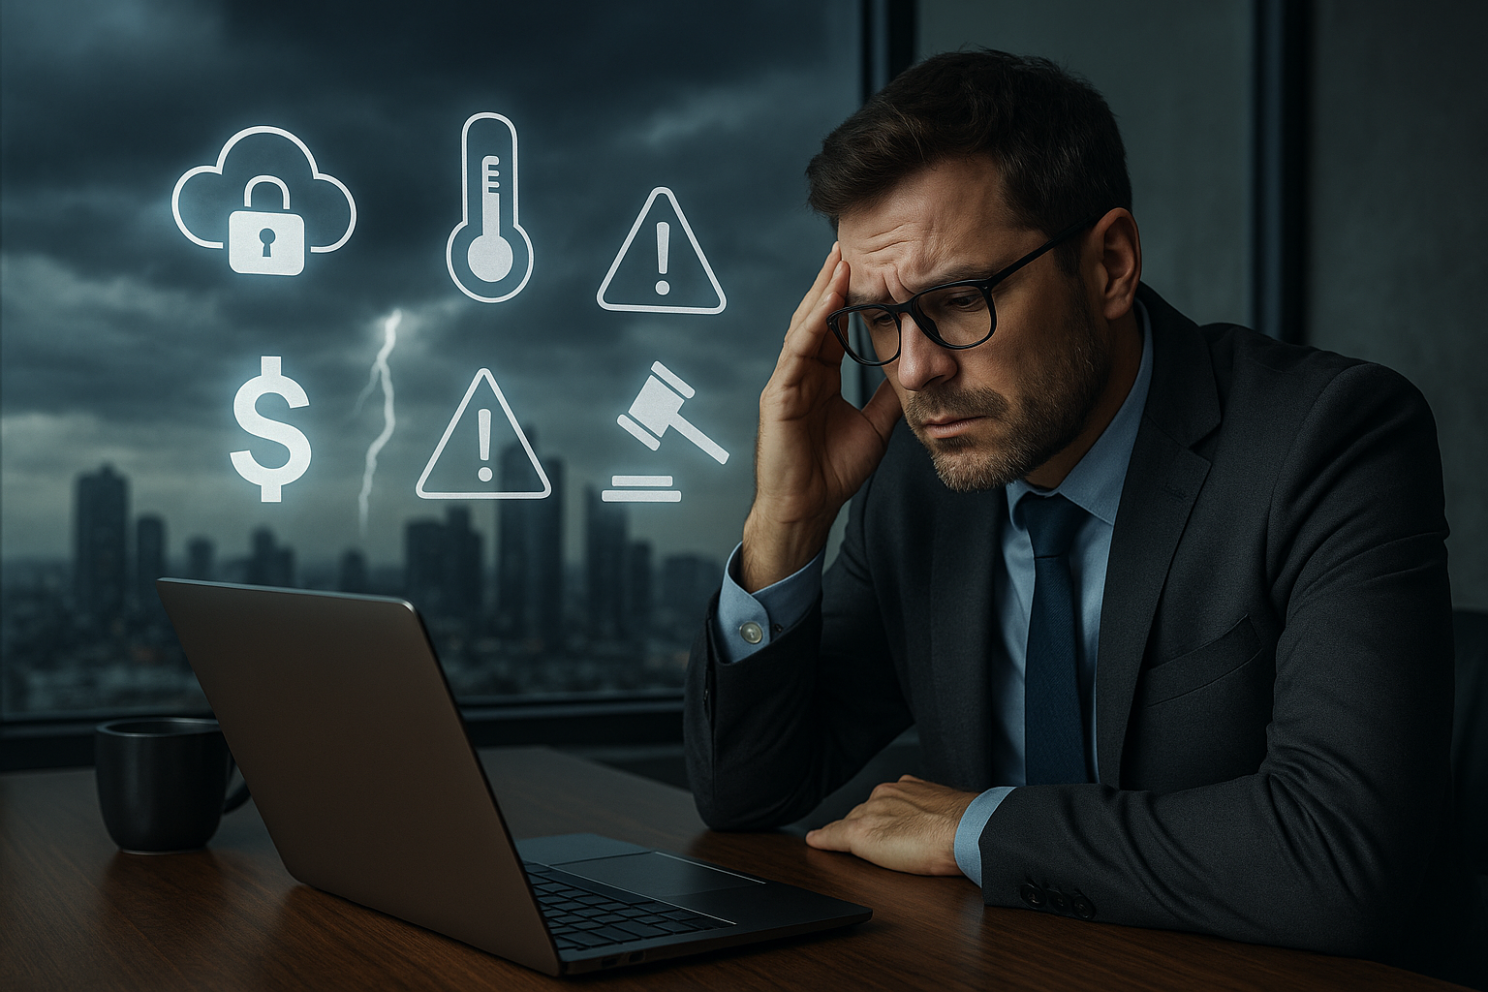
Figura 1 - Riesgos emergentes: complejidad, incertidumbre, rapidez e impacto sistémico.
3. La contribución de la ISO 31050
La ISO 31050:2023 se presenta como una extensión estratégica de la ISO 31000, diseñada específicamente para enfrentar los riesgos emergentes en un mundo caracterizado por la incertidumbre y la complejidad. Mientras que la ISO 31000 ofrece un marco general aplicable a todo tipo de riesgos, la ISO 31050 aporta un enfoque prospectivo y adaptativo orientado a escenarios en los que los datos históricos resultan insuficientes.
Diferencias y complementariedad con la ISO 31000
- ISO 31000: establece un proceso estructurado, cíclico y transversal para identificar, evaluar y tratar riesgos de manera sistemática.
- ISO 31050: se enfoca en los riesgos emergentes, promoviendo técnicas como la identificación de señales débiles, el análisis de tendencias y la exploración de escenarios futuros.
Aunque poseen enfoques distintos, ambas normas comparten la misma filosofía: la gestión de riesgos debe crear y proteger valor, estar alineada con la estrategia organizacional y contar con el compromiso de la alta dirección.
Principios clave de la ISO 31050:
- Inteligencia de riesgos: recopilación y análisis continuo de información para anticipar amenazas y oportunidades.
- Resiliencia organizacional: fortalecer la capacidad de resistir y adaptarse a crisis y cambios abruptos.
- Cultura adaptativa: fomentar aprendizaje, colaboración y flexibilidad como parte de la gestión del riesgo.
- Visión holística: considerar interdependencias entre riesgos tecnológicos, sociales, ambientales, políticos y económicos.
Valor agregado: La ISO 31050 no reemplaza la ISO 31000, sino que la complementa, aportando metodologías prácticas para prepararse frente a lo inesperado. Al integrar ambas normas, las organizaciones consiguen anticiparse a los cambios disruptivos, reducir vulnerabilidades y transformar la incertidumbre en oportunidades competitivas.
4. Conexión con ESRM (ASIS)
El modelo Enterprise Security Risk Management (ESRM), desarrollado por ASIS International, ha transformado la manera en que las organizaciones entienden la seguridad. Su premisa es clara: la seguridad no debe gestionarse de manera aislada, sino como un proceso estratégico alineado con los objetivos del negocio.
ESRM - seguridad integrada al negocio: El ESRM busca identificar, evaluar y gestionar los riesgos de seguridad que afectan a los activos más críticos de la organización (personas, información, instalaciones y reputación). Su principal aporte es integrar la seguridad con la estrategia corporativa, garantizando que la protección de los activos contribuya directamente a la continuidad y al éxito del negocio.
Comparación ESRM – ISO 31000 – ISO 31050
- ISO 31000: establece el marco general de gestión de riesgos, aplicable a cualquier tipo de incertidumbre, con un enfoque estructurado y cíclico.
- ESRM (ASIS): aplica grande parte de los principios de la ISO 31000 específicamente al ámbito de la seguridad, priorizando la protección de los activos críticos.
- ISO 31050: amplía la perspectiva, enfocándose en riesgos emergentes y de alta incertidumbre, aportando técnicas prospectivas y adaptativas que complementan tanto a la ISO 31000 como al ESRM.
Integración de los tres enfoques: La similitud metodológica entre ESRM e ISO 31000 facilita que la ISO 31050 se integre naturalmente al ESRM, fortaleciendo la capacidad de anticipación frente a riesgos emergentes. Mientras el ESRM protege los activos frente a amenazas actuales, la ISO 31050 permite anticipar las amenazas futuras y transformar la incertidumbre en oportunidad.
Este enfoque combinado genera un marco robusto que:
- Protege los activos críticos frente a amenazas conocidas (ESRM).
- Estructura un proceso sistemático de gestión de riesgos corporativos integral e integrado (ISO 31000).
- Anticipa riesgos emergentes y fortalece la resiliencia (ISO 31050).
En conjunto, ofrecen una visión holística que convierte la gestión de riesgos de seguridad en una verdadera palanca estratégica para la organización.
5. De la incertidumbre a la oportunidad
Uno de los aportes más relevantes de la ISO 31050 es su capacidad para cambiar la percepción de los riesgos emergentes: de amenazas inciertas y potencialmente devastadoras a catalizadores de innovación y diferenciación estratégica. En lugar de limitarse a reaccionar frente a crisis, las organizaciones que adoptan este enfoque pueden anticiparse a los cambios y aprovecharlos para fortalecer su posición en el mercado.
La norma propone técnicas prospectivas como la exploración de escenarios y la detección de señales débiles, que permiten identificar tendencias disruptivas antes de que se materialicen. De esta manera, los riesgos emergentes dejan de ser únicamente factores de vulnerabilidad y se convierten en oportunidades para mejorar procesos internos, desarrollar nuevas soluciones y reforzar la confianza de clientes, inversores y socios.
Existen casos concretos que ilustran esta transformación. Algunas empresas de seguridad que enfrentaron el crecimiento acelerado de las amenazas cibernéticas decidieron aplicar los principios de la ISO 31050. En lugar de limitarse a reforzar defensas, ampliaron su oferta con servicios especializados en ciberseguridad, creando una nueva línea de negocios con retornos significativamente superiores a los de la seguridad física tradicional. De manera similar, compañías de logística que incorporaron escenarios de riesgo climático en su planificación lograron adaptarse mejor a eventos extremos, evitando interrupciones críticas y posicionándose como líderes en cadenas de suministro sostenibles.
Estos ejemplos reflejan un punto esencial: la gestión proactiva de riesgos emergentes no solo protege a la organización, sino que también la impulsa hacia la innovación y el crecimiento sostenible. En un mundo marcado por la incertidumbre, la ISO 31050 demuestra que es posible transformar lo inesperado en una ventaja competitiva, convirtiendo la resiliencia en un verdadero diferencial estratégico.
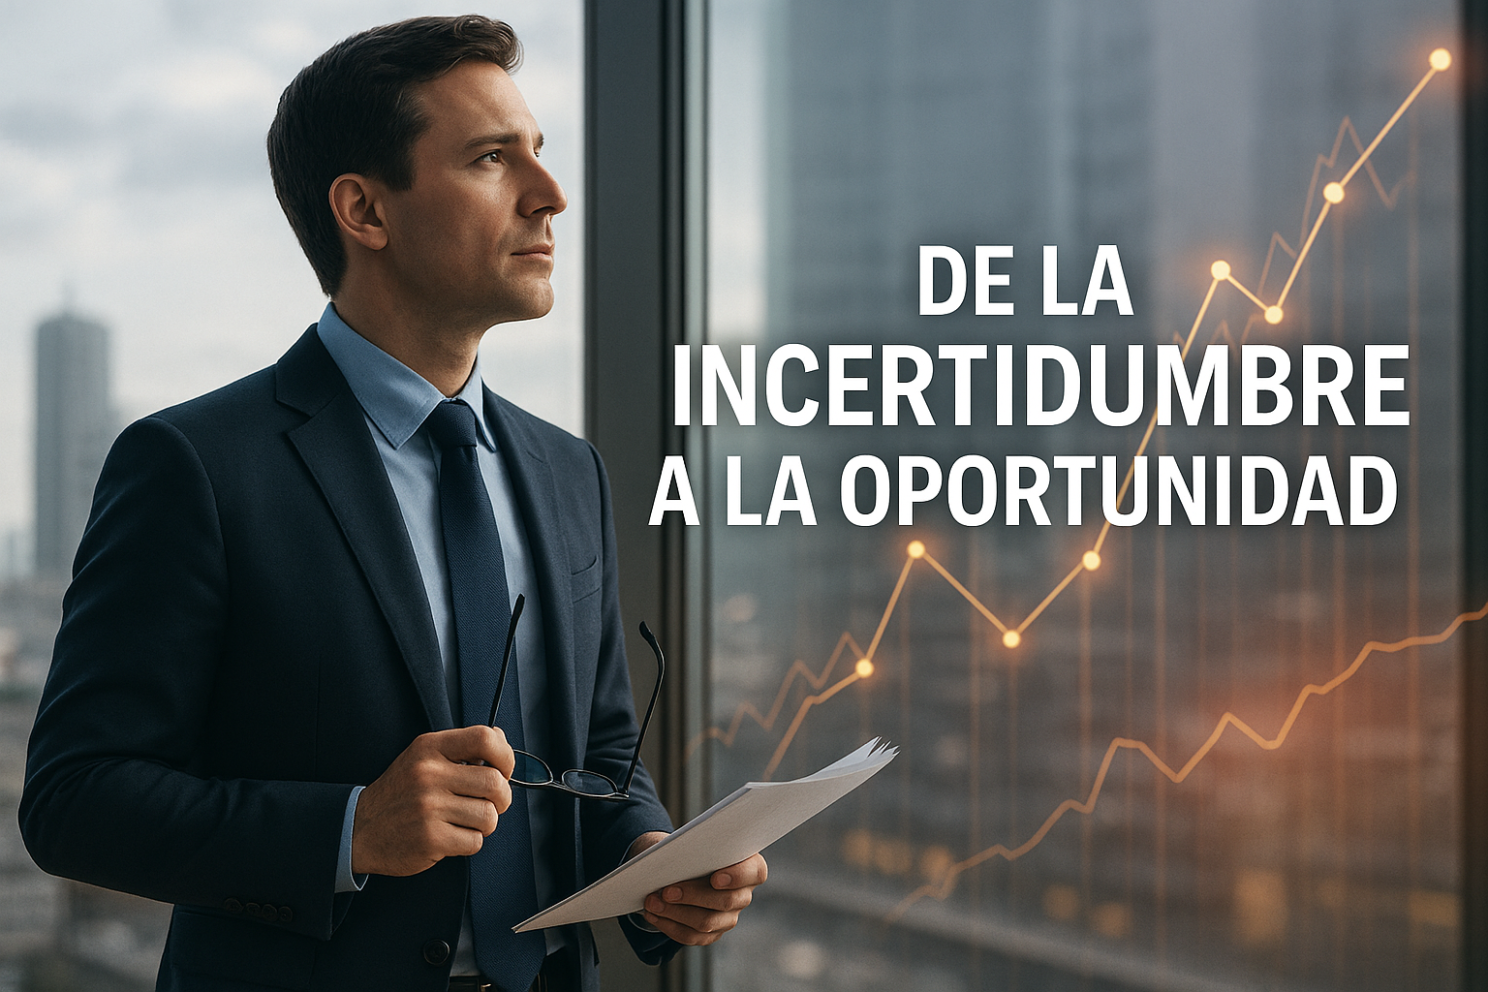
Figura 2 – De la incertidumbre a la oportunidad
6. Integración con la estrategia corporativa
La gestión de riesgos emergentes solo alcanza su máximo potencial cuando se integra de manera directa con la estrategia corporativa. De nada sirve anticipar amenazas o identificar señales débiles si los resultados de ese análisis no influyen en la toma de decisiones estratégicas de la organización. La ISO 31050 refuerza precisamente esta idea: los riesgos emergentes no deben tratarse como un ejercicio aislado de seguridad o cumplimiento, sino como un insumo fundamental para orientar el rumbo del negocio.
Cuando los riesgos se alinean con los objetivos estratégicos, la organización es capaz de priorizar recursos en las áreas más críticas y de diseñar respuestas que, al mismo tiempo que reducen vulnerabilidades, fortalecen las metas de crecimiento, innovación y sostenibilidad. En otras palabras, la gestión de riesgos deja de ser un “costo de protección” y se convierte en un verdadero facilitador del éxito empresarial.
Ejemplos de este alineamiento ya se observan en distintos sectores. Una empresa energética que aplicó los principios de la ISO 31050 pudo anticipar los efectos del cambio climático sobre su infraestructura y redirigir inversiones hacia tecnologías más limpias. Esto no solo redujo riesgos operativos, sino que también abrió nuevas oportunidades de mercado, posicionándola como líder en la transición hacia energías renovables. En el sector financiero, otra organización integró el análisis de riesgos emergentes a su estrategia de innovación digital, logrando fortalecer su ciberseguridad y, al mismo tiempo, lanzar nuevos servicios confiables que expandieron su base de clientes.
Estos casos muestran que la integración de la gestión de riesgos emergentes con la estrategia corporativa no es un ejercicio teórico, sino una práctica con impacto tangible. La ISO 31050 proporciona el marco para que la seguridad y la resiliencia se conviertan en pilares del desarrollo organizacional, asegurando que las decisiones tomadas hoy no solo mitiguen amenazas inmediatas, sino que también creen valor sostenible en el largo plazo.
7. Retos en la implementación
Aunque la ISO 31050 ofrece un marco sólido para anticipar y gestionar riesgos emergentes, su implementación en el sector de seguridad no está exenta de dificultades. El primer gran desafío es cultural. Muchas organizaciones todavía operan bajo una lógica reactiva, en la que el riesgo solo se atiende una vez materializado el problema. Adoptar una postura proactiva implica un cambio profundo de mentalidad, tanto en la alta dirección como en los equipos operativos, y no siempre resulta sencillo abandonar prácticas tradicionales en favor de un enfoque basado en anticipación e innovación.
Otro reto importante es la integración transversal. La norma propone un enfoque holístico que requiere coordinación entre distintas áreas; seguridad física, ciberseguridad, cumplimiento, operaciones, recursos humanos y otras. Sin embargo, en estructuras organizacionales rígidas o compartimentadas, la colaboración entre departamentos puede ser limitada, lo que dificulta la creación de un sistema realmente integrado. La superación de este obstáculo demanda liderazgo, comunicación constante y la construcción de una cultura en la que la gestión de riesgos se asuma como responsabilidad compartida.
También se presentan limitaciones relacionadas con los datos disponibles. Los riesgos emergentes, por definición, carecen de series históricas que permitan modelarlos con precisión. Esto obliga a recurrir a técnicas cualitativas, como el análisis de escenarios o las consultas con expertos, además de nuevas tecnologías como la inteligencia artificial y la analítica predictiva. La dificultad surge cuando la organización carece de los recursos, competencias o disposición cultural para incorporar estas metodologías de manera sistemática.
Finalmente, no se puede ignorar el sesgo de percepción. En muchos casos, los riesgos emergentes se subestiman porque aún no han ocurrido o parecen lejanos, mientras que se sobredimensionan aquellos que ya se materializaron en el pasado. Este sesgo puede retrasar la preparación para amenazas críticas y dejar a la organización vulnerable frente a lo inesperado. Combatirlo requiere fomentar el pensamiento crítico, la formación continua y la toma de decisiones basada en evidencias más que en intuiciones o experiencias previas.
En resumen, los retos de implementar la ISO 31050 no se limitan a lo técnico, sino que abarcan dimensiones culturales, operativas y cognitivas. Superarlos exige un compromiso real de liderazgo, inversiones en capacitación y tecnología, y la consolidación de una cultura organizacional que valore la anticipación como ventaja estratégica.
8. Conclusiones y recomendaciones
La gestión de riesgos emergentes se ha convertido en un factor decisivo para la sostenibilidad y la resiliencia de las organizaciones. En un mundo donde la incertidumbre y la disrupción son constantes, limitarse a reaccionar frente a crisis resulta insuficiente e incluso peligroso. La ISO 31050 ofrece una respuesta concreta a este desafío, aportando un marco metodológico que complementa a la ISO 31000 y se integra naturalmente al modelo ESRM de ASIS, generando una visión holística y alineada con los objetivos estratégicos del negocio.
Adoptar este enfoque no solo fortalece la protección de los activos críticos, sino que también convierte a la gestión de riesgos en un motor de innovación y ventaja competitiva. Anticipar tendencias, detectar señales débiles y preparar escenarios permite transformar la incertidumbre en oportunidad, garantizando continuidad operativa y reforzando la confianza de los stakeholders.
Para avanzar en la aplicación práctica de la ISO 31050 en el sector de seguridad, se recomiendan algunos pasos clave: asegurar el compromiso del liderazgo como punto de partida; invertir en la formación de los equipos, con foco en análisis prospectivo y tecnologías de apoyo; integrar la gestión de riesgos emergentes en los procesos estratégicos y operativos existentes; y mantener un ciclo continuo de inteligencia de riesgos, en el que la información se recopile, analice y difunda de manera constante.
En conclusión, la ISO 31050 representa mucho más que una nueva norma: es una invitación a replantear la forma en que entendemos el riesgo en un entorno global incierto. Las organizaciones que adopten un enfoque proactivo, integrador y resiliente estarán no solo mejor preparadas para enfrentar crisis, sino también en condiciones de liderar la transformación hacia un futuro más seguro, sostenible e innovador.